


Gyro DNS ile Let's Encrypt Joker Sertifikayı Otomatik Alın
HTTPS artık her site, her API ve her iç panel için olağan. Let's Encrypt sertifikaları ücretsizdir ama 90 günde bir yenilenmeleri gerekir; birden çok alt alan adınız varsa joker sertifika (*.ornek.com) işinizi çok kolaylaştırır. Joker sertifika yalnız DNS doğrulamasıyla (DNS-01) alınabilir. Alan adınızın DNS'i Gyro DNS'teyse bu doğrulama artık tamamen otomatik.
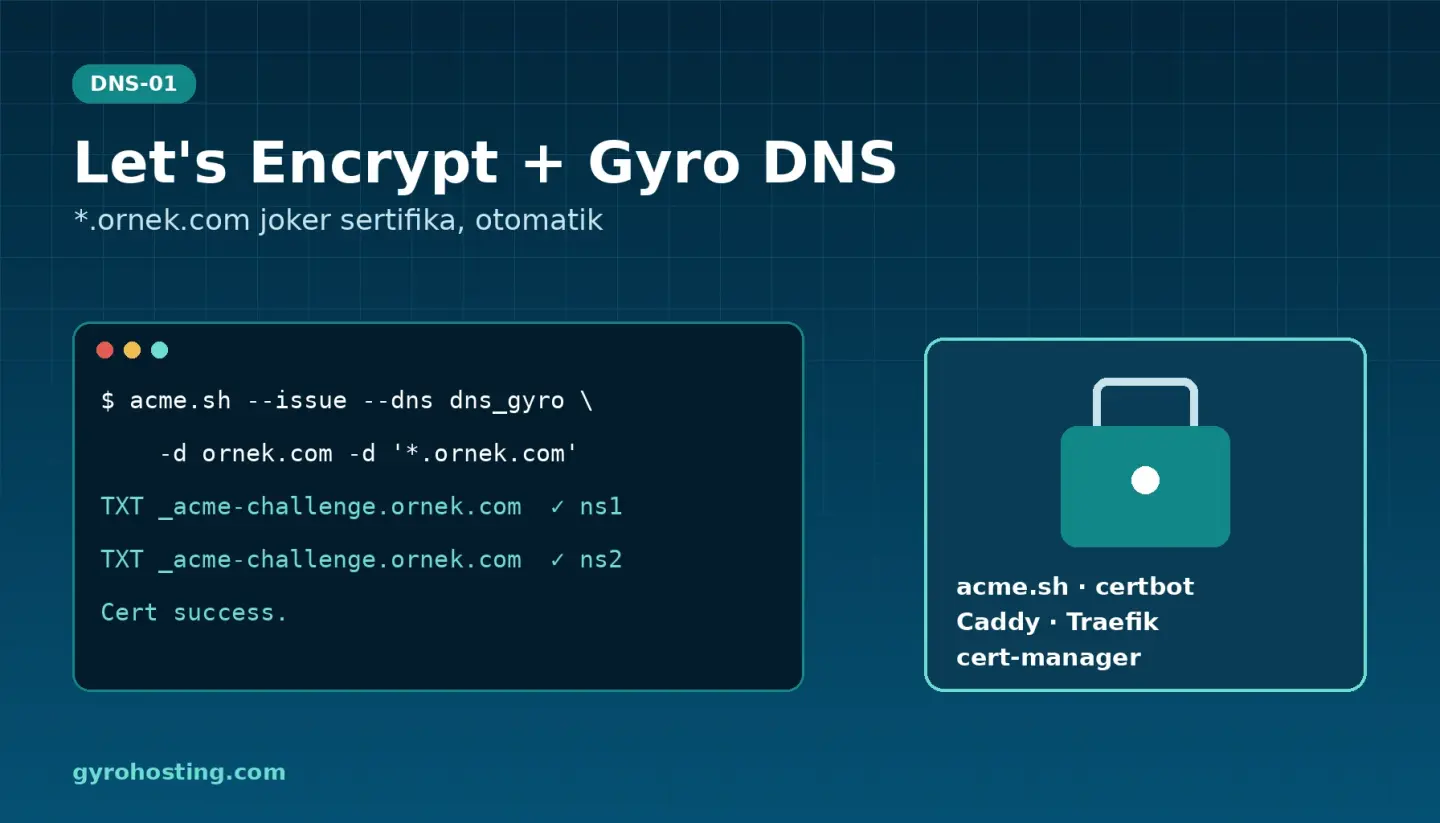
Nasıl çalışır?
Sertifika aracınız _acme-challenge.ornek.com adına geçici bir TXT kaydı yazar, Let's Encrypt bu kaydı okuyup alan adının size ait olduğunu doğrular, iş bitince kayıt silinir. Gyro DNS'te kayıt iki ad sunucumuzda da (İstanbul ve Almanya) genellikle bir dakikadan kısa sürede yayınlanır; eklentilerimiz bunu bekleyip Let's Encrypt'e ondan sonra "hazır" der. Sunucunuzun 80 numaralı portu açması gerekmez; iç ağdaki sunuculara da sertifika alabilirsiniz.
Güvenlik: yalnız tek işi yapan ACME anahtarı
Sertifika aracının DNS'e yazabilmesi için bir anahtar gerekir. Tam yetkili bir API anahtarını her sunucuya koymak yerine Gyro DNS'te yalnız bu iş için ACME anahtarı oluşturursunuz:
- Yalnız
_acme-challengeile başlayan adlara TXT değeri ekleyip silebilir; zone'larınızı okuyamaz, A, MX gibi diğer kayıtlara dokunamaz. - Hizmetlerinize, faturalarınıza, hesap bilgilerinize erişemez; yeni anahtar da oluşturamaz.
- İsterseniz yalnız seçtiğiniz zone'larla ve belirli IP adresleriyle sınırlanır.
- Sızarsa panelden tek tıkla silersiniz; her sunucu ya da küme için ayrı anahtar önerilir.
Anahtarı Gyro DNS hizmetinizin Yönetim → ACME / Let's Encrypt sayfasından, gyro dns acme-key create komutuyla ya da Terraform'daki gyro_dns_acme_key kaynağıyla oluşturabilirsiniz.
Desteklenen araçlar
- acme.sh:
dns_gyroeklentisi. - Certbot:
certbot-dns-gyroeklentisi. - Caddy:
dns.providers.gyromodülü. - Traefik ve lego:
execsağlayıcısıyla küçükgyro-acme-execprogramı. - Kubernetes: cert-manager webhook'u (Helm chart).
- Diğer her araç için üç çağrılık basit bir REST API.
Eklentilerin hepsi açık kaynaklıdır (MIT lisansı): github.com/Gyro-Hosting/gyro-acme, caddy-dns-gyro, libdns-gyro, cert-manager-webhook-gyro.
Kısa örnek: acme.sh ile joker sertifika
curl -fsSL -o ~/.acme.sh/dnsapi/dns_gyro.sh \
  https://raw.githubusercontent.com/Gyro-Hosting/gyro-acme/main/acme.sh/dns_gyro.sh
export GYRO_Token="wck_..."   # ACME anahtarınız
acme.sh --issue --dns dns_gyro -d ornek.com -d '*.ornek.com'
Joker sertifika yalnız bir alt düzeyi kapsadığı için hem ornek.com hem *.ornek.com isteyin. Yenilemeler acme.sh'ın zamanlayıcısıyla, aynı anahtarla otomatik yapılır.
Kubernetes kullanıyorsanız
cert-manager için webhook'umuzu Helm ile kurun, ACME anahtarını bir Secret'a koyun ve ClusterIssuer'da groupName: acme.gyrohosting.com, solverName: gyro kullanın. Sonrasında Certificate kaynaklarınız joker sertifikalarını kendiliğinden alır ve yeniler.
Adım adım rehber
Certbot, Caddy, Traefik ve Kubernetes için tüm ayarlar, sık sorulan sorular ve API örnekleri Gyro DNS ile Let's Encrypt joker sertifika rehberinde. Henüz Gyro DNS kullanmıyorsanız Gyro DNS paketlerine göz atın; ücretsiz pakette de ACME anahtarı, API ve Terraform desteği vardır.
Yorumlar0
Henüz Yorum Yok
İlk düşüncenizi paylaşan siz olun.
Yorum bırakmak için lütfen giriş yapın veya kaydolun.