


Gyro Kapsayıcı artık özel ağınızda: veritabanına özel IP, sabit kaynak aralığı
Uygulamanız Gyro Kapsayıcı'da, veritabanınız Gyro Bulut İstanbul sunucusunda mı? Artık ikisi aynı özel ağda (VPC) konuşabilir: veritabanınızı internete açmanız, kapsayıcıların değişen IP'lerini takip etmeniz gerekmez.
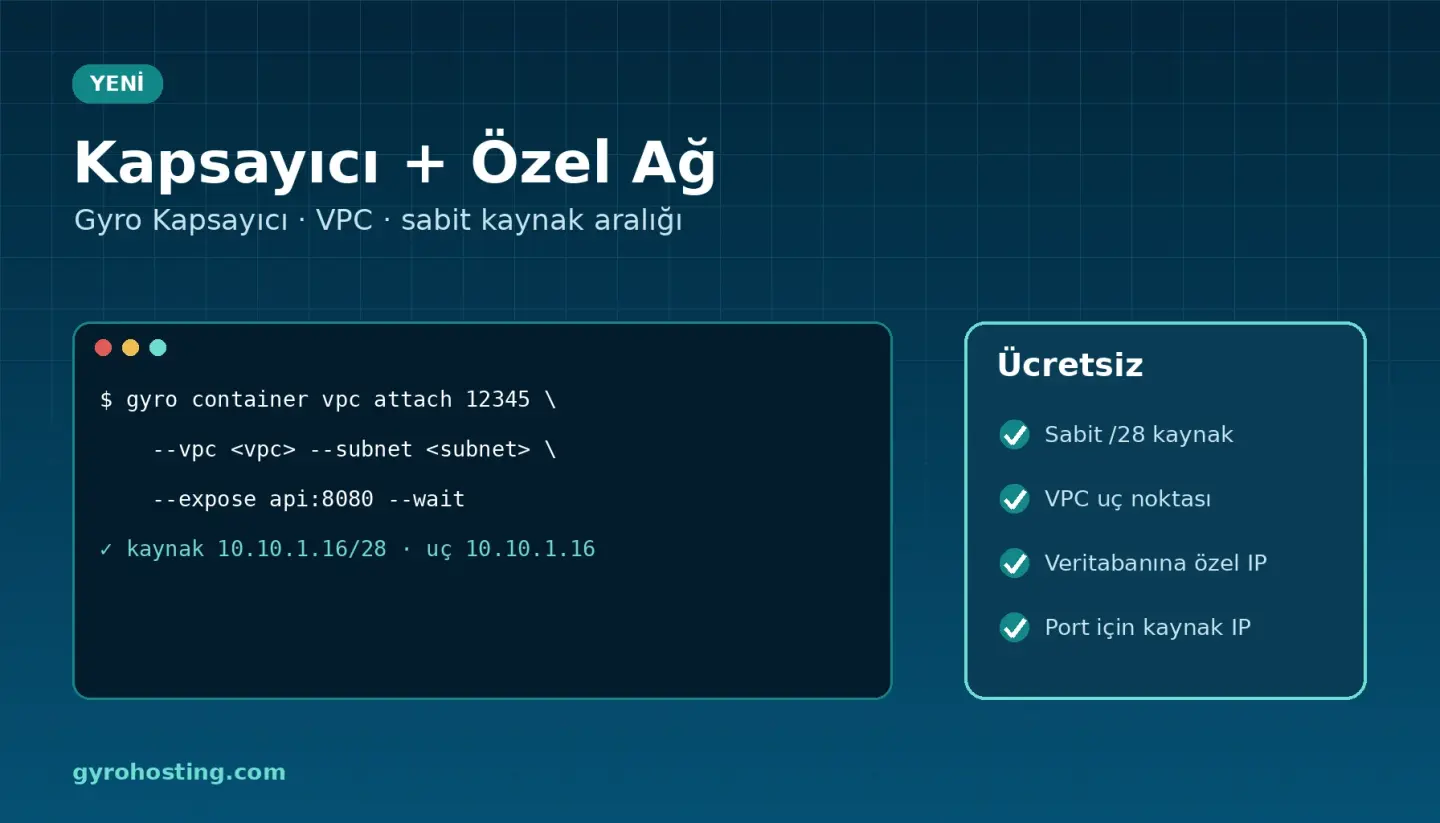
Neler var?
- Sabit VPC kaynak aralığı: ortamınıza subnet içinde 16 adreslik bir blok (/28) ayrılır. Kapsayıcılardan VPC sunucularına giden bağlantılar bu aralıktan gelir; düğüm yenilense, ölçeklense ya da paket değişse de değişmez. Veritabanı güvenlik duvarınızda bir kez izin verin.
- VPC uç noktası: seçtiğiniz servisleri VPC'ye yayınlayın; VPC'deki sunucular onlara
uç_nokta:portile ulaşır. Uç nokta internete açılmaz. - Ücretsiz: bağlantı ve VPC içi trafik ücretlendirilmez, VPC kapısı gerekmez.
- Port yönlendirmeye kaynak IP listesi: VPC kapısındaki SSH, RDP ya da veritabanı yönlendirmelerini yalnız kendi IP'lerinize açın (en çok 20 ağ); listeyi istediğiniz an değiştirin.
- Her yerden: Kapsayıcı hizmet sayfasındaki Özel ağ (VPC) aracı, Gyro Konsol, API,
gyrokomut satırı, Terraform ve Gyro MCP.
Bu sürüm düğümlü paketlerde (Mini, Küçük, Başlangıç, Standart, Pro) çalışır; Sunucusuz ortamlar için yakında.
Komut satırından
gyro container vpc attach 12345 --vpc <vpc-id> --subnet <subnet-id> \
  --expose api:8080 --wait
gyro container vpc get 12345      # source_range, endpoint_ip

# VPC kapısında SSH'ı yalnız ofisinize açın
gyro vpc port-forward update <vpc-id> <pf-id> --source 203.0.113.10
Terraform ile
resource "gyro_container_vpc_attachment" "app" {
  environment_id = 12345
  vpc_id         = gyro_vpc.ana.id
  subnet_id      = gyro_vpc.ana.default_subnet_id
  expose {
    service = "api"
    port    = 8080
  }
}
Rehberler
- Kapsayıcı ortamını özel ağa (VPC) bağlama
- Özel ağ (VPC) nedir?
- VPC kapısı: NAT, port yönlendirme ve kaynak IP listesi
Başlamak için: Gyro Kapsayıcı · Gyro Bulut İstanbul.
Yorumlar0
Henüz Yorum Yok
İlk düşüncenizi paylaşan siz olun.
Yorum bırakmak için lütfen giriş yapın veya kaydolun.